
CORSセキュリティ強化:Access-Control-Allow-Headersの設定方法と推奨事項
# CORSセキュリティ強化:Access-Control-Allow-Headersの設定方法と推奨事項
ウェブアプリケーションのセキュリティを強化する上で、CORS(Cross-Origin Resource Sharing)の設定は非常に重要です。CORSの設定には、Access-Control-Allow-Headersヘッダーの適切な設定が不可欠です。このヘッダーは、クロスオリジンリクエストを受け入れる際に、サーバーがクライアントから受け入れることを許可するHTTPヘッダーを指定します。
この記事では、Access-Control-Allow-Headersヘッダーの設定方法と推奨事項について詳しく説明します。適切な設定を行うことで、クロスオリジン通信のリスクを軽減し、安全なアプリケーション開発を実現することができます。
CORSセキュリティの重要性
# CORSセキュリティの重要性
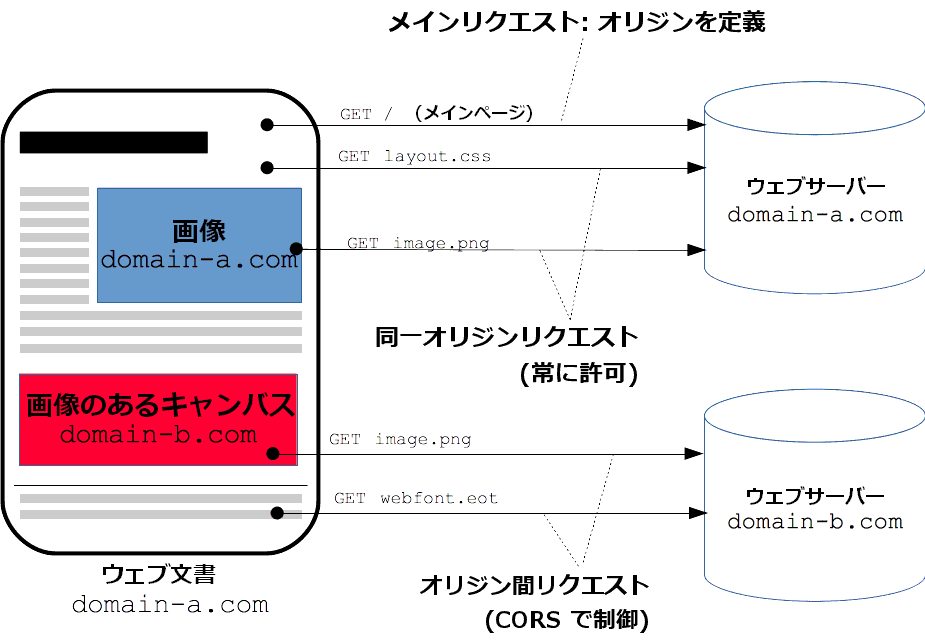
ウェブアプリケーションのセキュリティを強化する上で、CORS(Cross-Origin Resource Sharing)の設定は非常に重要です。CORSは、異なるドメイン間でのリソース共有を可能にする仕組みですが、適切な設定が行われないと、クロスサイトスクリプティング(XSS)やクロスサイトリクエストフォージェリ(CSRF)などの攻撃に脆弱になります。
CORSの設定には、Access-Control-Allow-Headersヘッダーの適切な設定が不可欠です。このヘッダーは、クロスオリジンリクエストを受け入れる際に、サーバーがクライアントから受け入れることを許可するHTTPヘッダーを指定します。適切な設定を行うことで、クロスオリジン通信のリスクを軽減し、安全なアプリケーション開発を実現することができます。
また、CORSの設定は、ブラウザのセキュリティ機能である同一オリジンポリシー(Same-Origin Policy)を緩和するものです。同一オリジンポリシーは、異なるドメイン間でのリソース共有を制限することで、セキュリティを強化しますが、CORSの設定により、必要なリソース共有を可能にすることができます。
Access-Control-Allow-Headersヘッダーの役割
# 以降のセクションでは、Access-Control-Allow-Headersヘッダーの役割について詳しく説明します。
Access-Control-Allow-Headersヘッダーは、クロスオリジンリクエストを受け入れる際に、サーバーがクライアントから受け入れることを許可するHTTPヘッダーを指定します。このヘッダーは、サーバーがクライアントからのリクエストに含まれるヘッダーを検証し、許可されたヘッダーのみを受け入れることを可能にします。
Access-Control-Allow-Headersヘッダーの値には、クライアントから送信可能なHTTPヘッダー名をカンマ区切りで指定します。例えば、AuthorizationヘッダーとContent-Typeヘッダーのみを受け入れることを許可する場合、ヘッダーの値は「Authorization, Content-Type」となります。このように、サーバーはクライアントからのリクエストに含まれるヘッダーを厳密に管理し、セキュリティリスクを軽減することができます。
Access-Control-Allow-Headersヘッダーの設定方法
# Access-Control-Allow-Headersヘッダーの設定方法は、サーバー側の設定に依存します。具体的には、サーバーで使用している言語やフレームワークに依存した設定を行う必要があります。例として、Node.jsのExpressフレームワークを使用した場合、ミドルウェアを使用してヘッダーを設定することができます。
サーバー側でAccess-Control-Allow-Headersヘッダーを設定する際には、クライアントから送信可能なHTTPヘッダー名をカンマ区切りで指定する必要があります。例えば、AuthorizationとContent-Typeヘッダーのみを受け入れることを許可する場合、以下のように設定できます。サーバー側の設定により、クロスオリジンリクエストを受け入れる際に、クライアントから受け入れることを許可するHTTPヘッダーを指定することができます。
また、ワイルドカード(*)を使用することはセキュリティ上の懸念から推奨されません。ワイルドカードを使用すると、すべてのヘッダーが許可されるため、セキュリティリスクが高まります。したがって、必要なヘッダーのみを指定することが重要です。
推奨事項とセキュリティ上の考慮
# 推奨事項とセキュリティ上の考慮
Access-Control-Allow-Headersヘッダーの設定を行う際には、セキュリティ上の考慮が非常に重要です。クライアントから送信可能なHTTPヘッダー名を指定する際には、必要最小限のヘッダー名のみを許可することが推奨されます。ワイルドカード(*)を使用することは、セキュリティ上の懸念から推奨されません。
必要最小限のヘッダー名を指定することで、クロスオリジン通信のリスクを軽減し、安全なアプリケーション開発を実現することができます。例えば、認証情報を含むAuthorizationヘッダーを許可する場合、認証情報の漏洩を防ぐために、適切な認証機構を実装する必要があります。
また、Access-Control-Allow-Headersヘッダーの値を設定する際には、サーバー側の設定とクライアント側の設定を一致させる必要があります。クライアント側で送信されるHTTPヘッダー名とサーバー側で許可されるHTTPヘッダー名が一致しない場合、クロスオリジンリクエストが失敗する可能性があります。
まとめ
CORSセキュリティ強化は、ウェブアプリケーションの安全性を確保する上で非常に重要な要素です。クロスオリジンリクエストを許可する際に、サーバーがクライアントから受け入れることを許可するHTTPヘッダーを指定するAccess-Control-Allow-Headersヘッダーは、CORSの設定において不可欠な要素です。
このヘッダーを設定するには、サーバー側の設定を行う必要があります。具体的には、サーバーで使用している言語やフレームワークに依存した設定を行う必要があります。例として、Node.jsのExpressフレームワークを使用した場合、サーバー側でAccess-Control-Allow-Headersヘッダーを設定することで、クライアントからのリクエストに特定のヘッダーを受け入れることを許可できます。
Access-Control-Allow-Headersヘッダーの値には、クライアントから送信可能なHTTPヘッダー名をカンマ区切りで指定します。ワイルドカード(*)を使用することはセキュリティ上の懸念から推奨されません。適切な設定を行うことで、クロスオリジン通信のリスクを軽減し、安全なアプリケーション開発を実現することができます。
# を使用して、CORSセキュリティ強化の重要性を強調する必要があります。ウェブアプリケーションの安全性を確保する上で、CORSの設定は非常に重要です。適切な設定を行うことで、クロスオリジン通信のリスクを軽減し、安全なアプリケーション開発を実現することができます。
まとめ
CORSセキュリティ強化は、ウェブアプリケーションの安全性を確保する上で非常に重要な要素です。Access-Control-Allow-Headersヘッダーの適切な設定を行うことで、クロスオリジン通信のリスクを軽減し、安全なアプリケーション開発を実現することができます。
よくある質問
CORSセキュリティ強化におけるAccess-Control-Allow-Headersの役割は何ですか?
CORSセキュリティ強化におけるAccess-Control-Allow-Headersの役割は、サーバーがクライアントに許可するリクエストヘッダーの指定にあります。このヘッダーは、サーバーが許可するヘッダーのリストを定義し、クライアントが許可されていないヘッダーを送信した場合、ブラウザはエラーを発生させます。したがって、Access-Control-Allow-Headersの設定は、CORSセキュリティ強化の重要な要素です。
Access-Control-Allow-Headersの設定方法は何ですか?
Access-Control-Allow-Headersの設定方法は、サーバーの種類や使用しているプログラミング言語によって異なります。一般的には、サーバーの設定ファイルやソースコードに、許可するヘッダーのリストを定義する必要があります。たとえば、Apacheサーバーの場合は、.htaccessファイルにHeader set Access-Control-Allow-Headers "Content-Type, Accept"などの設定を追加します。Node.jsの場合は、res.header("Access-Control-Allow-Headers", "Content-Type, Accept")などのコードを追加します。
Access-Control-Allow-Headersの推奨事項は何ですか?
Access-Control-Allow-Headersの推奨事項は、必要最小限のヘッダーを許可することです。許可するヘッダーが多すぎると、セキュリティリスクが増大します。したがって、必要なヘッダーのみを許可し、不要なヘッダーは許可しないようにする必要があります。また、Access-Control-Allow-Headersの設定は、サーバーの全体的なセキュリティポリシーと一致させる必要があります。
Access-Control-Allow-Headersの設定に失敗した場合の影響は何ですか?
Access-Control-Allow-Headersの設定に失敗した場合、CORSセキュリティ強化が不十分になります。つまり、許可されていないヘッダーを送信したクライアントが、サーバーにアクセスできてしまう可能性があります。これにより、セキュリティリスクが増大し、攻撃者がサーバーを攻撃する可能性があります。したがって、Access-Control-Allow-Headersの設定は、慎重に行う必要があります。
コメントを残す
コメントを投稿するにはログインしてください。
関連ブログ記事