
クロスドメイン通信のセキュリティ強化:Access Control Allow Origin 複数設定の重要性
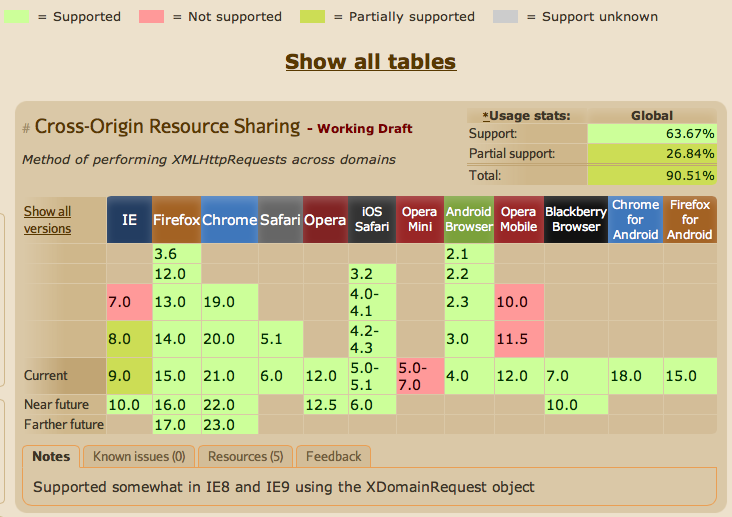
クロスドメイン通信のセキュリティ強化は、Webアプリケーションの開発において非常に重要な課題です。クロスドメイン通信を安全に実現するために、Access Control Allow Origin の複数設定が重要です。この記事では、Access Control Allow Origin の複数設定の重要性と、セキュリティの強化、柔軟性の向上、開発の効率化について解説します。
クロスドメイン通信とは、異なるドメイン間でデータをやり取りすることを指します。ただし、セキュリティ上の理由から、ブラウザはクロスドメイン通信を制限しています。Access Control Allow Origin は、サーバー側でアクセスを許可するオリジンを指定することで、この制限を解除することができます。
この記事では、Access Control Allow Origin の複数設定の重要性を解説し、実際の開発現場でどのように活用できるかを紹介します。また、セキュリティ対策を徹底することで、安全なクロスドメイン通信を実現する方法についても解説します。
クロスドメイン通信のセキュリティリスク
クロスドメイン通信には、セキュリティリスクが伴います。異なるドメイン間でデータをやり取りする場合、悪意のあるスクリプトがデータを盗み取ったり、改ざんしたりする可能性があります。特に、# クロスサイトスクリプティング(XSS)やクロスサイトリクエストフォージェリ(CSRF)などの攻撃に対して脆弱です。したがって、クロスドメイン通信のセキュリティを強化することが非常に重要です。
クロスドメイン通信のセキュリティリスクを軽減するために、Access Control Allow Origin の設定が重要です。この設定により、サーバー側でアクセスを許可するオリジンを指定できます。ただし、許可するドメインを厳密に設定し、ワイルドカードを使用する場合には注意が必要です。ワイルドカードを使用すると、意図しないドメインからのアクセスを許可してしまう可能性があります。
クロスドメイン通信のセキュリティを強化するには、Access Control Allow Origin の複数設定も重要です。この機能により、サーバー側でアクセスを許可するオリジンを複数指定できるようになります。複数設定を行うことで、セキュリティの強化、柔軟性の向上、開発の効率化が実現できます。
Access Control Allow Origin の複数設定の利点
クロスドメイン通信を安全に実現するために、Access Control Allow Origin の複数設定は非常に重要です。この機能により、サーバー側でアクセスを許可するオリジンを複数指定できるようになります。複数設定を行うことで、セキュリティの強化、柔軟性の向上、開発の効率化が実現できます。
Access Control Allow Origin の複数設定により、異なるドメインからのリクエストを許可することができます。これにより、複数のサービスやアプリケーションを統合することが容易になります。また、複数設定により、開発者はより柔軟にシステムを設計することができます。
ただし、許可するドメインを厳密に設定することが重要です。ワイルドカードを使用する場合には注意が必要です。ワイルドカードを使用すると、意図しないドメインからのリクエストを許可してしまう可能性があります。したがって、セキュリティ対策を徹底することで、安全なクロスドメイン通信を実現できます。
複数設定の方法と注意点
クロスドメイン通信を安全に実現するために、Access Control Allow Origin の複数設定が重要です。この機能により、サーバー側でアクセスを許可するオリジンを複数指定できるようになります。複数設定を行うことで、セキュリティの強化、柔軟性の向上、開発の効率化が実現できます。
複数設定の方法としては、HTTP ヘッダーの Access-Control-Allow-Origin フィールドに複数のオリジンを指定する方法があります。例えば、Access-Control-Allow-Origin: https://example1.com, https://example2.com のように指定することができます。また、ワイルドカードを使用して、すべてのオリジンを許可することもできますが、セキュリティ上のリスクがあるため、注意が必要です。
複数設定を行う際には、許可するドメインを厳密に設定することが重要です。許可するドメインが広すぎると、セキュリティ上のリスクが増大します。また、ワイルドカードを使用する場合には、特に注意が必要です。ワイルドカードを使用すると、すべてのオリジンが許可されるため、セキュリティ上のリスクが非常に高くなります。
許可するドメインの設定とワイルドカードの使用
許可するドメインの設定は、クロスドメイン通信のセキュリティ強化において非常に重要です。Access Control Allow Origin の複数設定により、サーバー側でアクセスを許可するオリジンを複数指定できるようになります。ただし、許可するドメインを厳密に設定する必要があります。ワイルドカードを使用する場合には、特に注意が必要です。ワイルドカードを使用すると、指定されたドメイン以下のすべてのサブドメインに対してアクセスが許可されるため、セキュリティリスクが高まります。
したがって、ワイルドカードを使用する場合は、許可するドメインをできるだけ具体的に指定する必要があります。たとえば、# 許可するドメインが example.com の場合、ワイルドカードを使用して *.example.com と指定するのではなく、具体的に sub.example.com などと指定することが推奨されます。そうすることで、セキュリティリスクを最小限に抑えることができます。
また、許可するドメインを設定する際には、クロスドメイン通信の必要性を慎重に検討する必要があります。必要なドメインに対してのみアクセスを許可することで、セキュリティを強化することができます。
セキュリティ対策の徹底とクロスドメイン通信の安全性
クロスドメイン通信を安全に実現するためには、セキュリティ対策を徹底することが不可欠です。特に、Access Control Allow Origin の複数設定を実施する場合には、許可するドメインを厳密に設定する必要があります。ワイルドカードを使用する場合には、許可するドメインが不正にアクセスされるリスクがあります。したがって、ワイルドカードの使用は避けることが推奨されます。
クロスドメイン通信の安全性を確保するためには、サーバー側でアクセスを許可するオリジンを厳密に設定する必要があります。これにより、不正なアクセスを防止し、クロスドメイン通信の安全性を確保することができます。また、クロスドメイン通信の安全性を確保するためには、クライアント側でもセキュリティ対策を実施する必要があります。たとえば、クロスドメイン通信を行う際には、HTTPS を使用することが推奨されます。
セキュリティ対策を徹底することで、クロスドメイン通信の安全性を確保することができます。クロスドメイン通信の安全性を確保するためには、サーバー側とクライアント側の両方でセキュリティ対策を実施する必要があります。したがって、クロスドメイン通信を安全に実現するためには、セキュリティ対策を徹底することが不可欠です。
まとめ
クロスドメイン通信を安全に実現するために、Access Control Allow Origin の複数設定が重要です。この機能により、サーバー側でアクセスを許可するオリジンを複数指定できるようになります。複数設定を行うことで、セキュリティの強化、柔軟性の向上、開発の効率化が実現できます。
クロスドメイン通信では、異なるドメイン間でデータをやり取りする必要がありますが、これにはセキュリティリスクが伴います。Access Control Allow Origin の複数設定により、許可するオリジンを厳密に設定することができ、クロスドメイン通信のセキュリティを強化できます。
ただし、許可するドメインを厳密に設定し、ワイルドカードを使用する場合には注意が必要です。ワイルドカードを使用すると、意図しないドメインからのアクセスを許可してしまう可能性があります。したがって、ワイルドカードを使用する場合は、許可するドメインを厳密に設定し、セキュリティ対策を徹底する必要があります。
まとめ
クロスドメイン通信のセキュリティ強化には、Access Control Allow Origin の複数設定が重要です。複数設定を行うことで、セキュリティの強化、柔軟性の向上、開発の効率化が実現できます。ただし、許可するドメインを厳密に設定し、ワイルドカードを使用する場合には注意が必要です。セキュリティ対策を徹底することで、安全なクロスドメイン通信を実現できます。
よくある質問
クロスドメイン通信のセキュリティ強化とは何ですか?
クロスドメイン通信のセキュリティ強化とは、異なるドメイン間の通信において、セキュリティリスクを最小限に抑えるための対策です。Webアプリケーションでは、異なるドメイン間の通信が必要になることがありますが、このような通信にはセキュリティリスクが伴います。たとえば、クロスサイトスクリプティング(XSS)やクロスサイトリクエストフォージェリ(CSRF)などの攻撃が可能になります。したがって、クロスドメイン通信のセキュリティ強化は非常に重要です。
Access Control Allow Origin とは何ですか?
Access Control Allow Origin は、HTTPヘッダーの一つで、クロスドメイン通信において、どのドメインからのリクエストを許可するかを指定するものです。このヘッダーは、サーバー側で設定され、クライアント側のブラウザがリクエストを送信する際に、指定されたドメインからのリクエストのみを許可します。Access Control Allow Origin を設定することで、クロスドメイン通信のセキュリティリスクを最小限に抑えることができます。
複数のドメインを指定する必要がある場合はどうすればよいですか?
複数のドメインを指定する必要がある場合は、Access Control Allow Origin ヘッダーに複数のドメインを指定することができます。ただし、ワイルドカード(*)を使用してすべてのドメインからのリクエストを許可することは、セキュリティリスクが高いためお勧めできません。代わりに、必要なドメインのみを指定することが推奨されます。たとえば、Access-Control-Allow-Origin: https://example1.com, https://example2.com のように指定します。
クロスドメイン通信のセキュリティ強化のために、他にどのような対策を講じることができますか?
クロスドメイン通信のセキュリティ強化のために、他に講じることができる対策としては、HTTPS の使用、Content Security Policy(CSP) の設定、Cookie のセキュリティ設定などがあります。HTTPS を使用することで、通信内容が暗号化され、傍受や改ざんのリスクが最小限に抑えられます。CSP を設定することで、Webアプリケーションが読み込むリソースを制限することができます。Cookie のセキュリティ設定を適切に行うことで、Cookie を使用した攻撃を防止することができます。
コメントを残す
コメントを投稿するにはログインしてください。
関連ブログ記事